@d7meeAz
مختبر اختراق
وباحث أمني
أمن هجومي · ويب، API والشبكات
أختبر تطبيقات الويب وواجهات API والشبكات الداخلية، وأوثّق نتائج قابلة لإعادة الإنتاج، وأتابع الإصلاح حتى إعادة الاختبار. نسبت إليّ Mozilla 3 معرّفات CVE، وقدّمت أكثر من 300 تقرير في BugBounty.sa.
- 3معرّفات Mozilla CVEعن ثغرتين في Firefox
- 300+تقريرًا مقدَّمًابرامج سعودية
- 2,175إجمالي النقاطالمرتبة 37 إجمالًا
- #4الفترة الثالثة 20261,120 نقطة
أبحاث أمنية موثّقة.
نسبت Mozilla إليّ 3 معرّفات CVE عن ثغرتين في Firefox. صدر الإصلاحان، وتتوفر روابط الإشعارات الأمنية.
امتداد بحث Windows لم يتحقق منه Firefox
ملف .searchConnector-ms لم يكن في قائمة الملفات التنفيذية، فنُزّل دون تحذير. أُصلح في Firefox 157.0.1 وFirefox ESR 153.5 وFirefox 159. CVE-2026-118002منخفضكشف بيانات اعتماد NTLM عبر حالة تسابق
قد تؤدي حالة تسابق في مكوّن الشبكات في Firefox إلى كشف بيانات مصادقة NTLM لجهة غير موثوقة. صدر الإصلاح في Firefox 159.عني.
أنا عبدالرحمن الزهراني، مختص في الأمن الهجومي، وأركز على اختبار اختراق تطبيقات الويب وواجهات API والشبكات. وأُعرف على الإنترنت باسم d7meeAz.
أُجري اختبارات اختراق محددة النطاق من البداية إلى النهاية: تحديد النطاق، والاختبار اليدوي، وتحليل التفويض ومنطق الأعمال، وتصنيف المخاطر، وإرشادات المعالجة، وإعادة الاختبار. يغطي عملي تطبيقات الويب وواجهات API وشبكات VPN والشبكات الداخلية، كما أراجع الشيفرة المصدرية بحثًا عن عيوب المنطق وخلل المصادقة وانكشاف واجهات API.
نسبت Mozilla إليّ 3 معرّفات CVE عن ثغرتين في Firefox. وفي BugBounty.sa قدّمت أكثر من 300 تقرير، وأحتل المرتبة 37 إجمالًا برصيد 2,175 نقطة؛ وحقّقت المركز الرابع للفترة الثالثة 2026 برصيد 1,120 نقطة. كما نلت المركز الأول في تحدي طويق السيبراني 2026. ومن أبرز أعمالي ثغرة IDOR واسعة النطاق وتجاوز مصادقة JWT.
- الموقع
- السعودية
- التركيز
- أمن الويب وواجهات API والشبكات وأمن التطبيقات
- اللغات
- العربية · الإنجليزية
- الحالة
- متاح لأعمال محددة النطاق
لديك هدف محدد؟
شاركني ما تريد اختباره، والبيئة، والجدول الزمني، وسأرد بنطاق واضح والمخرجات والخطوة التالية.
ناقش نطاق العمل3 معرّفات CVE عن ثغرتين في Firefox، صدرت إصلاحاتها في Firefox وFirefox ESR.
تقييمات لتطبيقات الويب وواجهات API بموجب طلبات رسمية، ومراجعة شيفرة، وتقارير جاهزة للعميل.
احتواء الحادث، وإعادة بناء التسلسل الزمني، وحفظ الأدلة، وخطة تحصين بعد اختراق مرتبط بالابتزاز.
أكثر من 300 تقرير عبر برامج سعودية، شملت قطاعات الاتصالات والحكومة والتقنية المالية والمنشآت.
عرض لوحة المتصدرينالشهادات.
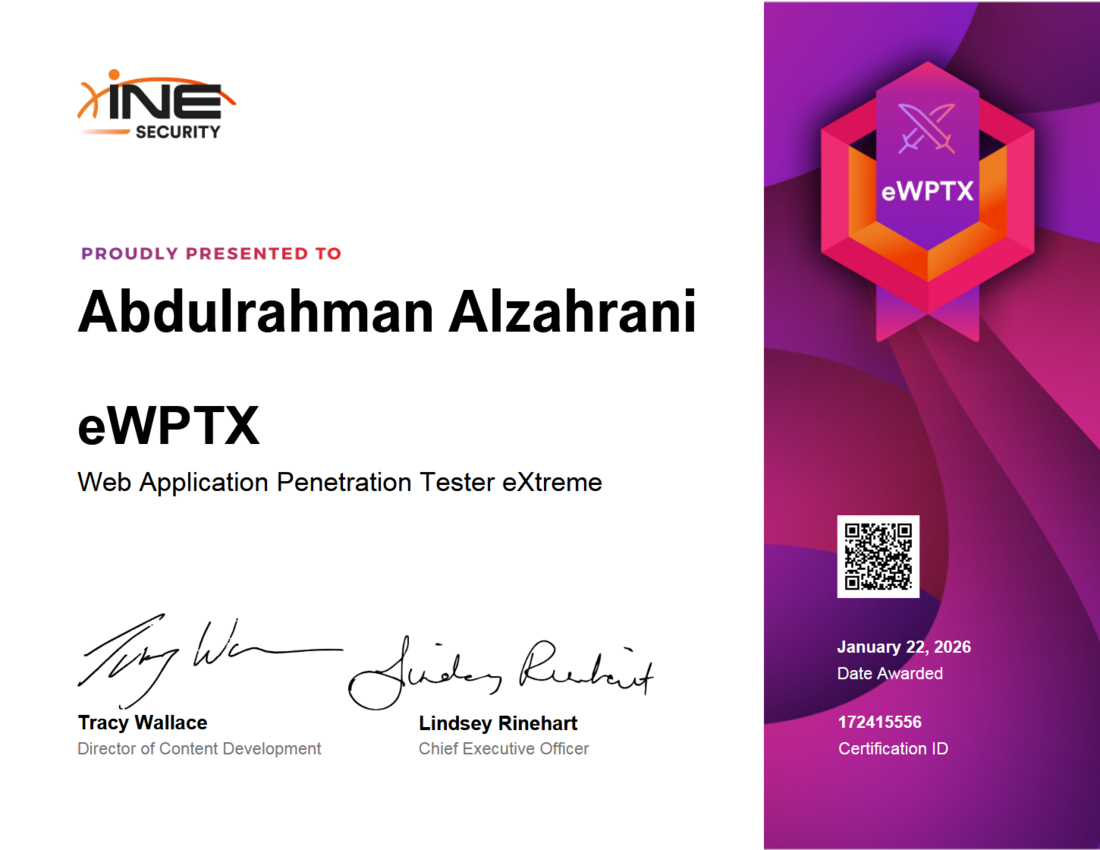
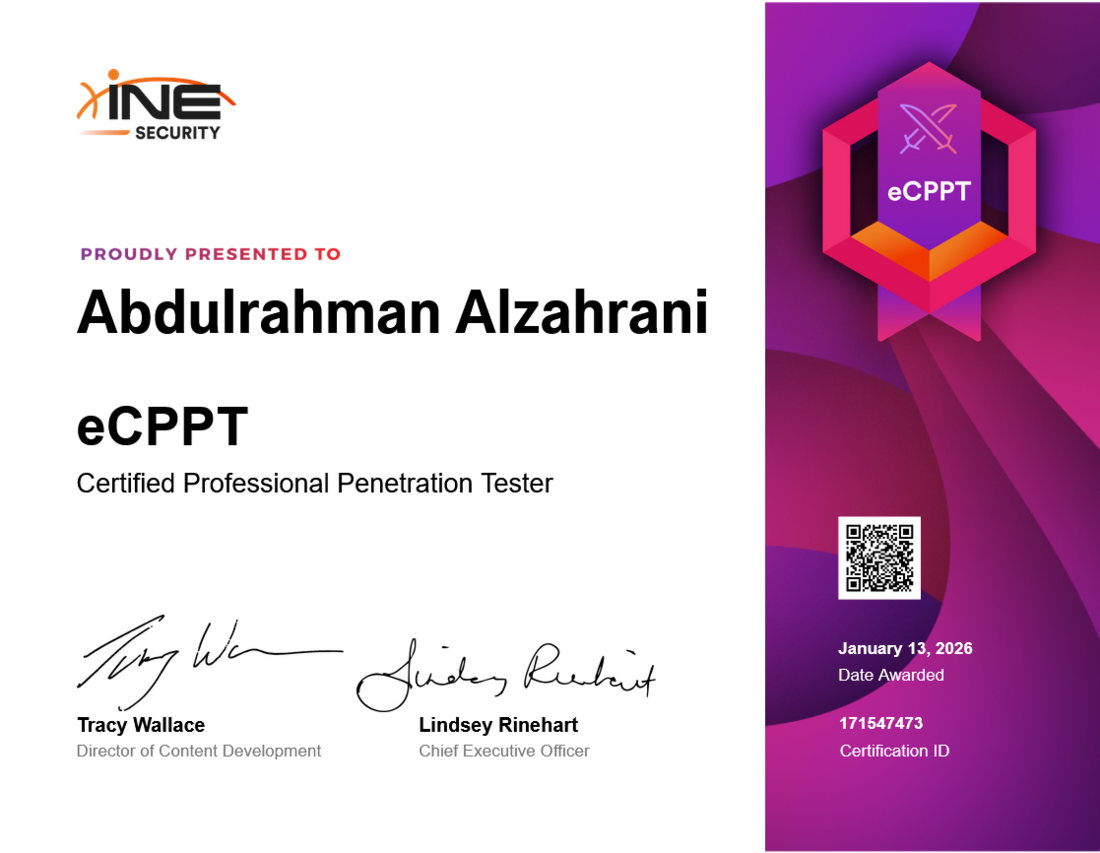
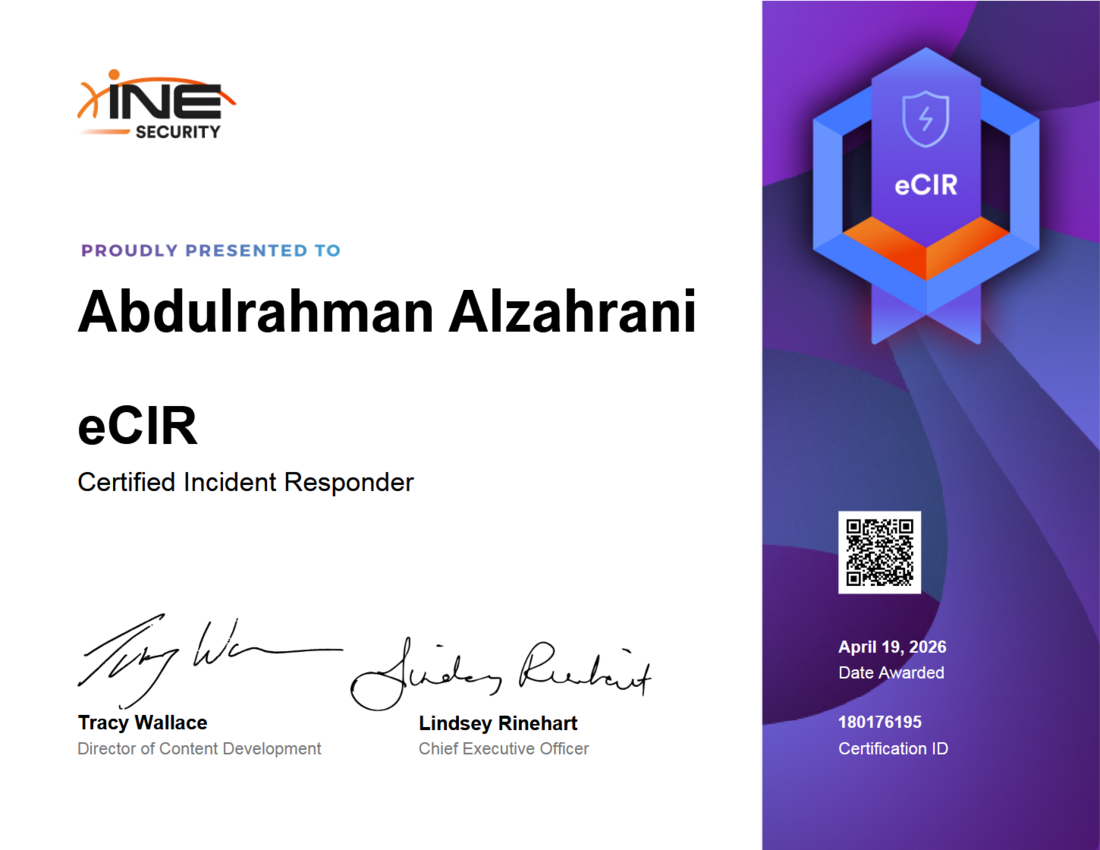
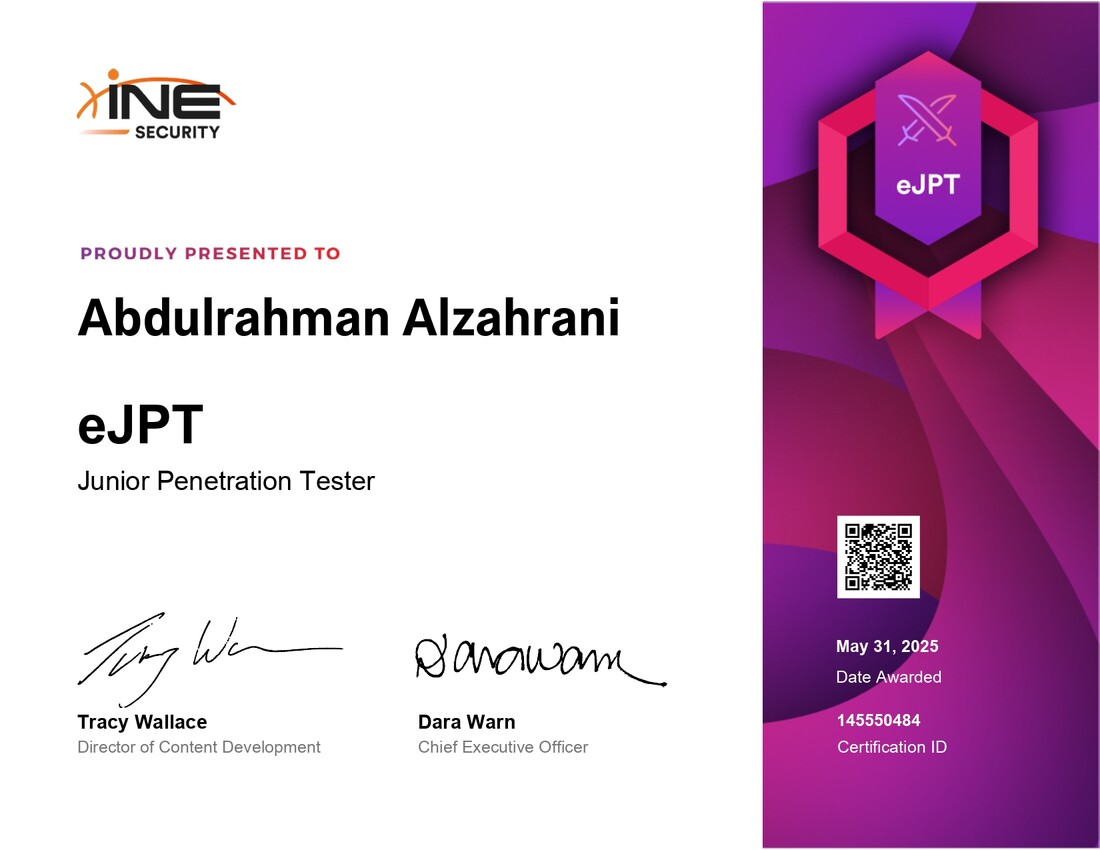
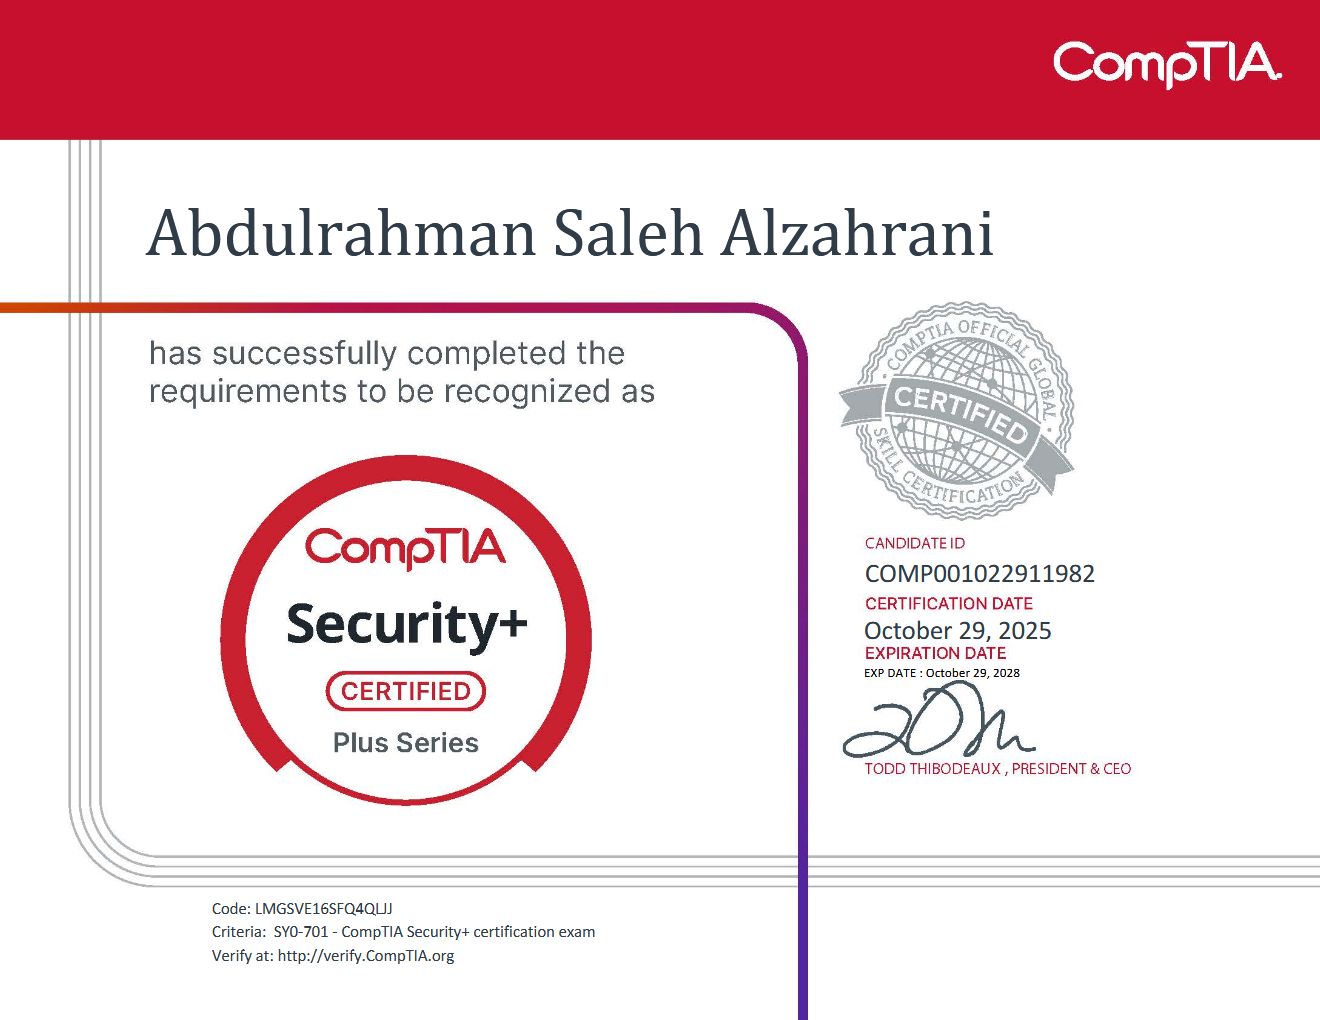
للبحث والتقييمات الأمنية.
هل تبحث عن مختبر، أو تحتاج إلى تقييم أمني، أو رأي ثانٍ في تصميم التفويض؟ أرسل نطاق العمل والجدول الزمني، وتواصل معي.
abdulrahmanalz09@gmail.comكيف نعمل معًا
- اختبار اختراق تطبيقات الويب وواجهات API والشبكات الخارجية.
- تقييم أمني لشبكات VPN والشبكات الداخلية.
- مهام VAPT محددة النطاق مع تقرير وإعادة اختبار.
- تنفيذ بعلامة بيضاء مع بيوت الخبرة ومزوّدي خدمات الأمن المُدار.
- تعاون بحثي وآراء ثانية.